 טכנולוגיה
פרצה אצל ספק הדיוור: מייל פישינג בשם טרזור נשלח לרשימת המנויים
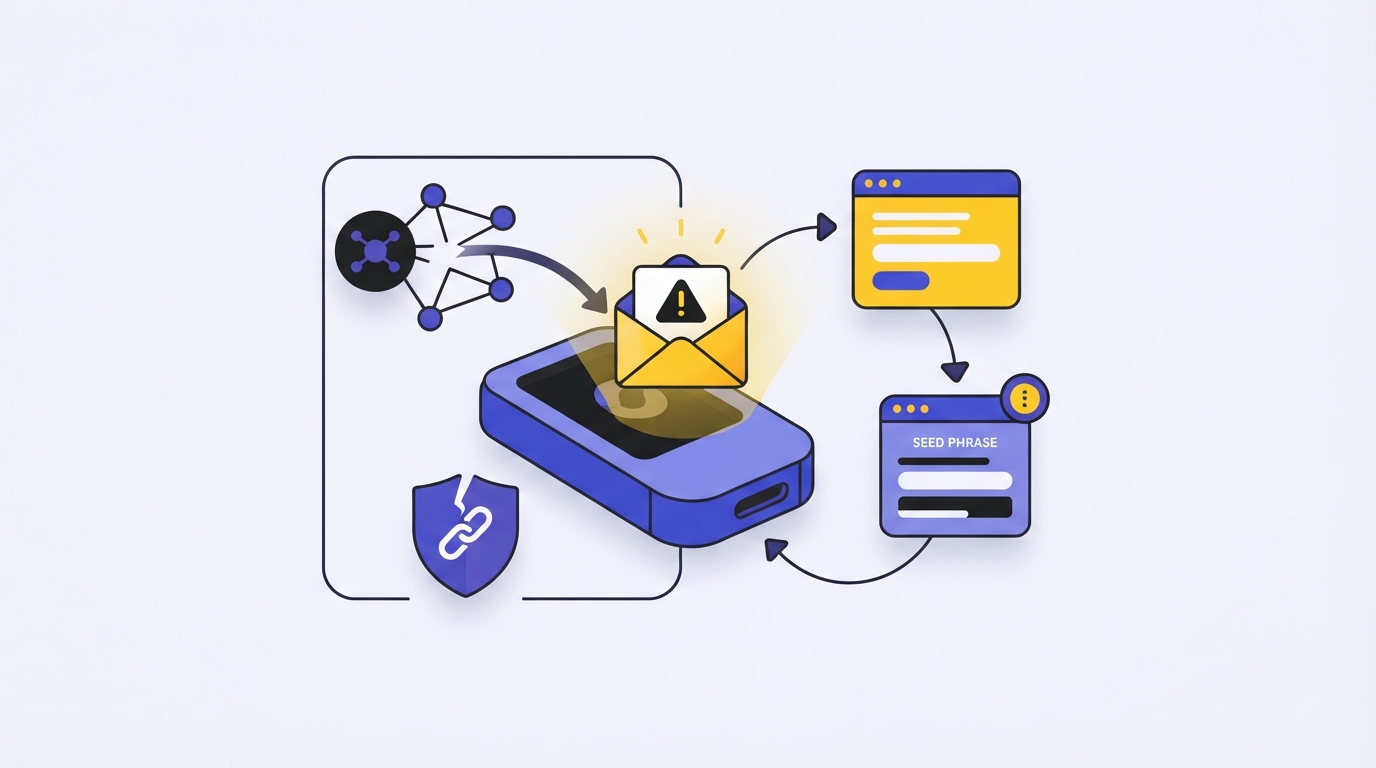
יצרנית ארנקי החומרה טרזור מסרה שתוקפים הצליחו להיכנס לחשבונה אצל ספק הדיוור החיצוני שלה ולשלוח בשמה הודעת אזהרה מזויפת לרשימת המנויים. ההודעה דיברה על 'פגם' בארנק והובילה לטופס שביקש את מילות השחזור.
מייל שנשלח מהכתובת הנכונה — וביקש בדיוק את מה שאסור למסור
חברת טרזור (Trezor), מהיצרניות הוותיקות של ארנקי חומרה לביטקוין, הודיעה כי תוקפים הצליחו להיכנס לחשבון שלה אצל ספק הדיוור החיצוני שלה ולשלוח בשמה הודעת דוא"ל מזויפת. לפי הדיווחים, כתובות דוא"ל של מנויים נחשפו במסגרת האירוע; היקף הרשימה שנחשפה אינו מפורט בדיווחים שלפנינו, וגם לא ברור כמה נמענים קיבלו בפועל את ההודעה.
הפרצה לא הייתה בארנקי החומרה עצמם ולא בקוד שמנהל את המפתחות. היא הייתה בשכבה שסביבם: מערכת חיצונית ששולחת עדכונים ללקוחות. ההבחנה הזאת חשובה לא רק להגנה על שמה של החברה, אלא מפני שהיא מסבירה למה ההתקפה הייתה משכנעת כל כך. כשהודעה יוצאת דרך מערכת הדיוור האמיתית של החברה, היא נושאת את שם השולח הנכון ואת המראה הרגיל של דיוור רשמי. סימני הזיהוי שרוב המשתמשים סומכים עליהם — כתובת השולח, העיצוב, היעדר שגיאות כתיב — פשוט לא נכשלו כאן.
Bitcoin Magazine מתאר את המקרה כדליפה "נוספת" אצל החברה, כלומר לא הראשונה מסוגה. דיווח של Bitcoin.com News מציין שגל ההודעות המזויפות כוון גם למשתמשי יצרנית הארנקים Bitbox; היקף החשיפה שם אינו מפורט בדיווחים שלפנינו, וגם אופן ההשתלטות על החשבון אצל ספק הדיוור — כשל הרשאות, פרטי גישה גנובים או דרך אחרת — לא הוסבר בהודעות שפורסמו עד למועד כתיבת שורות אלו.
הסיפור שההודעה סיפרה: "פגם באנטרופיה"
לפי Decrypt, ההודעה המזויפת נשאה אופי של התרעת אבטחה: היא טענה שהתגלה פגם חומרתי שעלול לחשוף את מילות השחזור של המשתמשים, וקראה להם לפעול מיד. לפי דיווח ברשתות החברתיות, משתמשים תיארו הודעות בנוסח דומה שדיברו על "אנטרופיה" לא מספקת בארנק.
הבחירה במונח הזה אינה מקרית. אנטרופיה היא המידה שבה המספר האקראי שממנו נגזר הארנק הוא באמת אקראי. אם מחולל האקראיות בארנק חלש, אפשר לכאורה לנחש את המפתח ולהגיע לכספים — זהו אחד הכשלים החמורים ביותר שיכולים לפגוע בארנק חומרה, והוא גם מונח שרבים שמעו אך מעטים יודעים לבדוק בעצמם. התוקפים תפרו אפוא אזהרה שנשמעת טכנית, מפחידה ואמינה, והוסיפו לה דחיפות.
בקצה השרשרת עמד השלב שחשף אותה. לפי תיאורי משתמשים ברשתות, הקישור הוביל לטופס שביקש להזין את מילות השחזור ואת ה‑passphrase, והוא לא ישב על הדומיין הרשמי של היצרנית; באותם תיאורים נמסר שבדפדפן אחד לפחות סומן האתר כמסוכן. כלומר: אף שהמייל היה אותנטי למראה, עצם הבקשה הייתה הסימן.
הגבול שאינו זז
מהמנגנון הזה נגזרת מסקנה מעשית אחת, וצרה במתכוון. כל עוד התוקף יכול לשלוח דואר מהכתובת הנכונה, אימות לפי זהות השולח חסר ערך, ומה שנשאר הוא מבחן התוכן: בקשה למילות שחזור היא לעולם הונאה, ללא יוצא מן הכלל — אין שום מצב לגיטימי שבו גורם כלשהו מבקש אותן. מילות השחזור נועדו למסך של המכשיר בלבד ולפתק שנשמר מחוץ לרשת. שום עדכון קושחה, שום "בדיקת תקינות" ושום הליך תמיכה לגיטימי אינו מחייב להקליד אותן באתר, בטופס או בדף שנפתח מקישור.
הנגזרת השנייה נוגעת לדרך הבדיקה. כשמגיעה הודעה על תקלת אבטחה — גם אם היא נראית רשמית לחלוטין — הבדיקה נעשית ביוזמת המשתמש: הקלדה ידנית של כתובת האתר של היצרנית בדפדפן, ומשם אל הודעות האבטחה הרשמיות. לא לחיצה על קישור שמופיע בהודעה עצמה.
ולבסוף, עצם הדליפה מותירה שובל. רשימת כתובות דוא"ל של קוני ארנקי חומרה היא רשימת מטרות מצוינת, ומי שכתובתו הייתה בה עשוי להמשיך ולקבל פניות ממוקדות גם הרבה אחרי שהחשבון הפרוץ ננעל. בדיווחים שלפנינו לא פורט מה עוד ראה התוקף מעבר לכתובות הדוא"ל.
מקורות: Decrypt · Bitcoin Magazine · Bitcoin.com News
המידע בכתבה נועד להרחבת הדעת בלבד ואינו מהווה ייעוץ השקעות או תחליף לייעוץ מקצועי.
התוכן באתר הוא מידע וסיקור בלבד ואינו מהווה ייעוץ השקעות או המלצה לקנייה או מכירה של נכס כלשהו. שוק הקריפטו תנודתי — כל החלטה היא באחריותכם.
עוד בנושא
לכל החדשות טכנולוגיה
מטאמאסק מוסיפה הגנות חדשות בארנק: עצירת עסקאות שאינן תואמות את התצוגה המקדימה
הארנק הפופולרי הוסיף שכבת זיהוי שמסמנת העברות חשודות ומונעת אישור של עסקאות שתוכנן שונה ממה שהוצג למשתמש. הסבר על הפער שהמנגנון הזה מנסה לסגור — ועל מה שהוא אינו מכסה.
 טכנולוגיה
רבולוט מסרה דרכונים והיסטוריית עסקאות ביטקוין לפנייה שהתחזתה לרשות ממשלתית
פנייה שנשלחה מדומיין דואר ממשלתי אמיתי הספיקה כדי לחלץ מסמכי זיהוי, תמונות אימות והיסטוריית עסקאות קריפטו של לקוחות. מנגנוני האימות הטכניים עבדו כשורה — והשאלה שהם בדקו לא הייתה השאלה הנכונה.
 טכנולוגיה
פריצה לגשר הביטקוין של סימביוסיס: 15 ביטקוין הושבו, והצעת הפשרה לתוקף נדחתה
פרוטוקול הנזילות הבין-רשתי Symbiosis מסר כי השיב כ-15 ביטקוין לאחר שתוקף ניצל פרצה בגשר הביטקוין שלו והנפיק יחידות syBTC בלא כיסוי. ההצעה להחזיר את היתרה תמורת 20% נדחתה, ומסלול הביטקוין של הפרוטוקול מושבת.